
Actualidad
Extorsión o pugna de poder en Ica: Dos ataques a restaurantes generan temor entre vecinos y comerciantes

En menos de un mes, el cercado de Ica ha sido escenario de dos atentados violentos contra restaurantes ubicados en las cercanías del Hospital Regional de Ica.
Estos hechos, que han dejado a la comunidad iqueña en estado de alarma, han ocurrido en un contexto preocupante donde se sospecha de la actuación de una banda criminal dedicada a la extorsión.

El primer ataque se registró el 14 de julio en las afueras de la puerta de emergencia del hospital,en la avenida regional , en el restaurant «MIGUELÓN» mientras que el segundo atentado tuvo lugar la madrugada de hoy, cuando dos individuos no identificados, a bordo de una motocicleta, uno de ellos desciende encapuchado y coloca un artefacto explosivo en la chapa de la puerta del chifa conocido como «Gustavo Wok», ubicado en la cuadra 15 de la prolongación Ayabaca.
Este acto criminal ocurrió a las 3:40 am, alterando la tranquilidad de los vecinos que dormían plácidamente.
Afortunadamente, el establecimiento se encontraba cerrado al momento de la explosión y no resultaron personas heridas, aunque la onda expansiva rompió las lunas de la puerta del local.

La propietaria del restaurante, declaró que no había recibido amenazas previas. Sin embargo, esta situación ha llevado a los habitantes de la zona a especular sobre otras posibles motivaciones detrás de los ataques.
Varios vecinos han denunciado que el comercio de comidas está siendo invadido por extranjeros que, según afirman, estarían intentando tomar control de las ventas locales, forzando a los propietarios a cerrar sus negocios.
Un caso similar ocurrió semanas atrás con el restaurante Miguelón, cuyo propietario decidió cerrar su local, que actualmente está disponible para alquiler.

Las autoridades locales están trabajando en diversas líneas de investigación, pero la principal hipótesis sigue apuntando hacia la extorsión como motivo central de estos ataques.
En respuesta a la creciente preocupación, la policía ha incrementado su presencia en la zona y está revisando las imágenes de cámaras de seguridad cercanas para identificar a los responsables.
A pesar de que aún no se han anunciado medidas específicas para reforzar la seguridad en el área, el temor entre vecinos y comerciantes es palpable. Varios propietarios están evaluando la posibilidad de cerrar sus establecimientos ante la inminente amenaza de futuros atentados.





Actualidad
PÁGINA DEL SAT ICA ES VULNERADA POR HACKERS Y GERENTE ASEGURA QUE LA BASE DE DATOS ESTÁ INTACTA
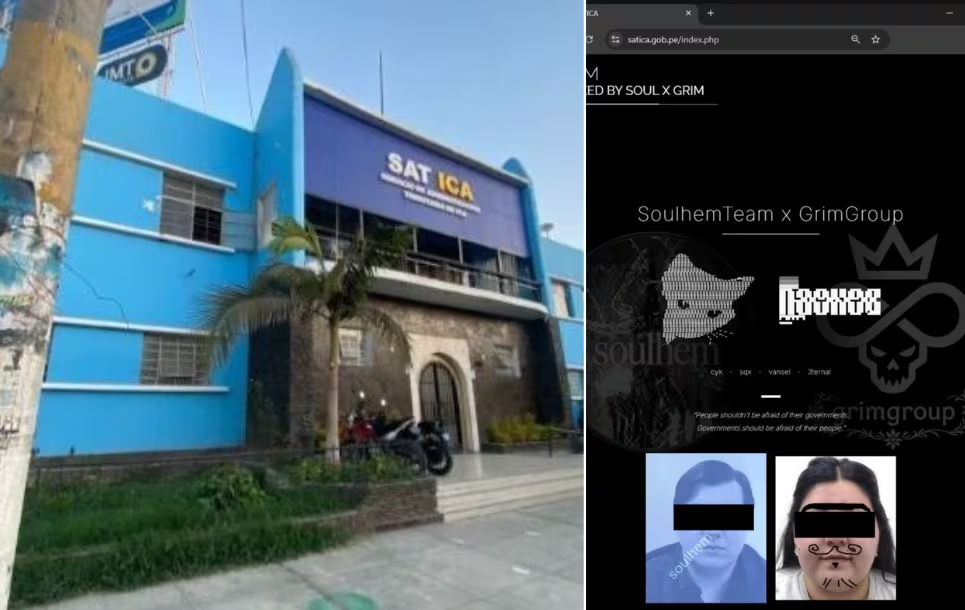
Publican fotografías de DNI en la web hackeada del SAT Ica y crece la preocupación por una posible filtración de datos personales
La página web del Servicio de Administración Tributaria de Ica (SAT Ica) fue vulnerada el pasado 31 de octubre, en un incidente que generó preocupación por la posible exposición de información personal de los contribuyentes. Mientras un grupo de atacantes asegura haber accedido a información institucional, el gerente de la entidad, José Tataje Aguado, descartó que la base de datos haya sido comprometida.
Hackeo bajo sospecha
El ataque quedó evidenciado en la propia página institucional, donde apareció el mensaje “Hacked by Soul x Grim”, atribuido a los grupos SoulHemTeam y GrimGroup. Posteriormente, los presuntos atacantes modificaron nuevamente el portal y publicaron fotografías de documentos personales, entre ellos imágenes de DNI, como supuesta prueba del acceso a información sensible.
Uno de los integrantes del grupo, identificado como 3ternal, afirmó haber ingresado mediante un cargador PHP sin autenticación, herramienta que supuestamente le permitió ejecutar comandos en el servidor. Asimismo, aseguró tener acceso a una base de datos con información de contribuyentes, incluidos DNI, RUC, direcciones, registros prediales y documentos legales. Sin embargo, la extracción y autenticidad de toda esa información aún no han sido verificadas de manera independiente.
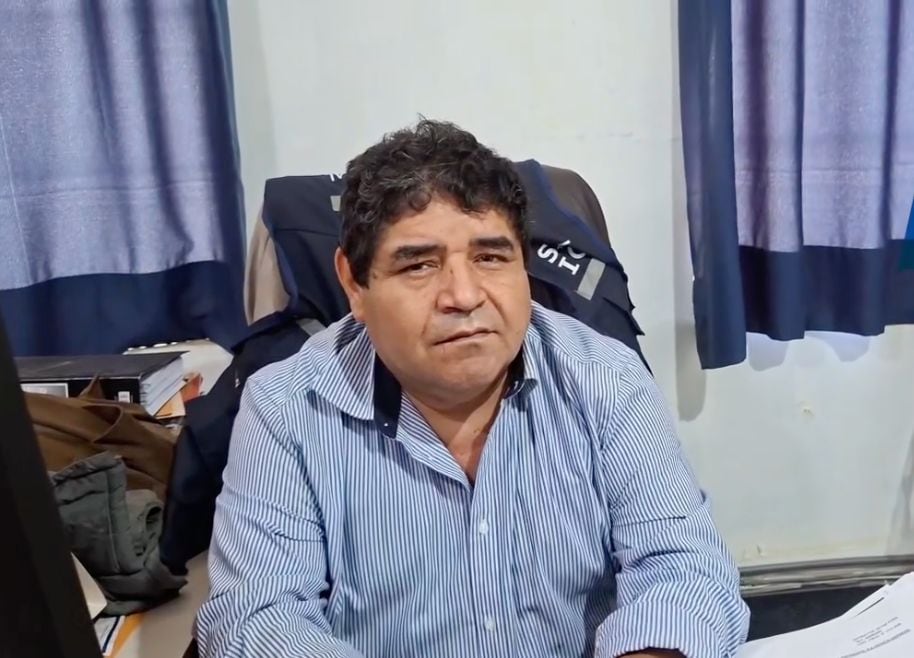
Frente a esta situación, el gerente del SAT Ica, José Tataje Aguado, ofreció declaraciones y negó que el sistema informático central haya sido vulnerado. “Está circulando por diferentes páginas o medios informativos que se ha vulnerado el sistema del SAT, lo cual es totalmente falso, y aquí hago un llamado a toda la colectividad y a todos los usuarios de que pierdan cuidado, de que nuestro sistema no ha sido vulnerado”, manifestó.
Tataje insistió en que la información tributaria permanece protegida: “Ellos hablan de que han hackeado nuestro sistema informático, nuestra base de datos, que están sacando la información, DNI y todo eso, lo cual es totalmente falso. La base de datos está intacta, no ha sido tocada, porque tenemos un sistema de seguridad sobre esa base de datos”. Asimismo, reconoció que los atacantes ingresaron a una página web de la institución, pero precisó que se trata de una plataforma antigua, desactualizada y actualmente en desuso, por lo que descartó que este acceso haya comprometido el sistema central de información tributaria.
Por otro lado, el especialista en ciberseguridad Iván Perea advirtió sobre los riesgos que representaría una eventual extracción de documentos de la mesa de partes virtual del SAT Ica. “Si esos documentos fueron extraídos, podrían facilitar la suplantación de identidad, estafas personalizadas e incluso fraudes inmobiliarios. Si te llaman para cobrarte una supuesta deuda, no entregues datos ni hagas transferencias sin verificar”, alertó.
La preocupación aumentó luego de que los presuntos atacantes difundieran fotografías de documentos personales en el portal intervenido. Aunque estas publicaciones no confirman por sí solas que hayan extraído la base de datos central, sí plantean interrogantes sobre el alcance del acceso no autorizado y la posible exposición de información de los usuarios.
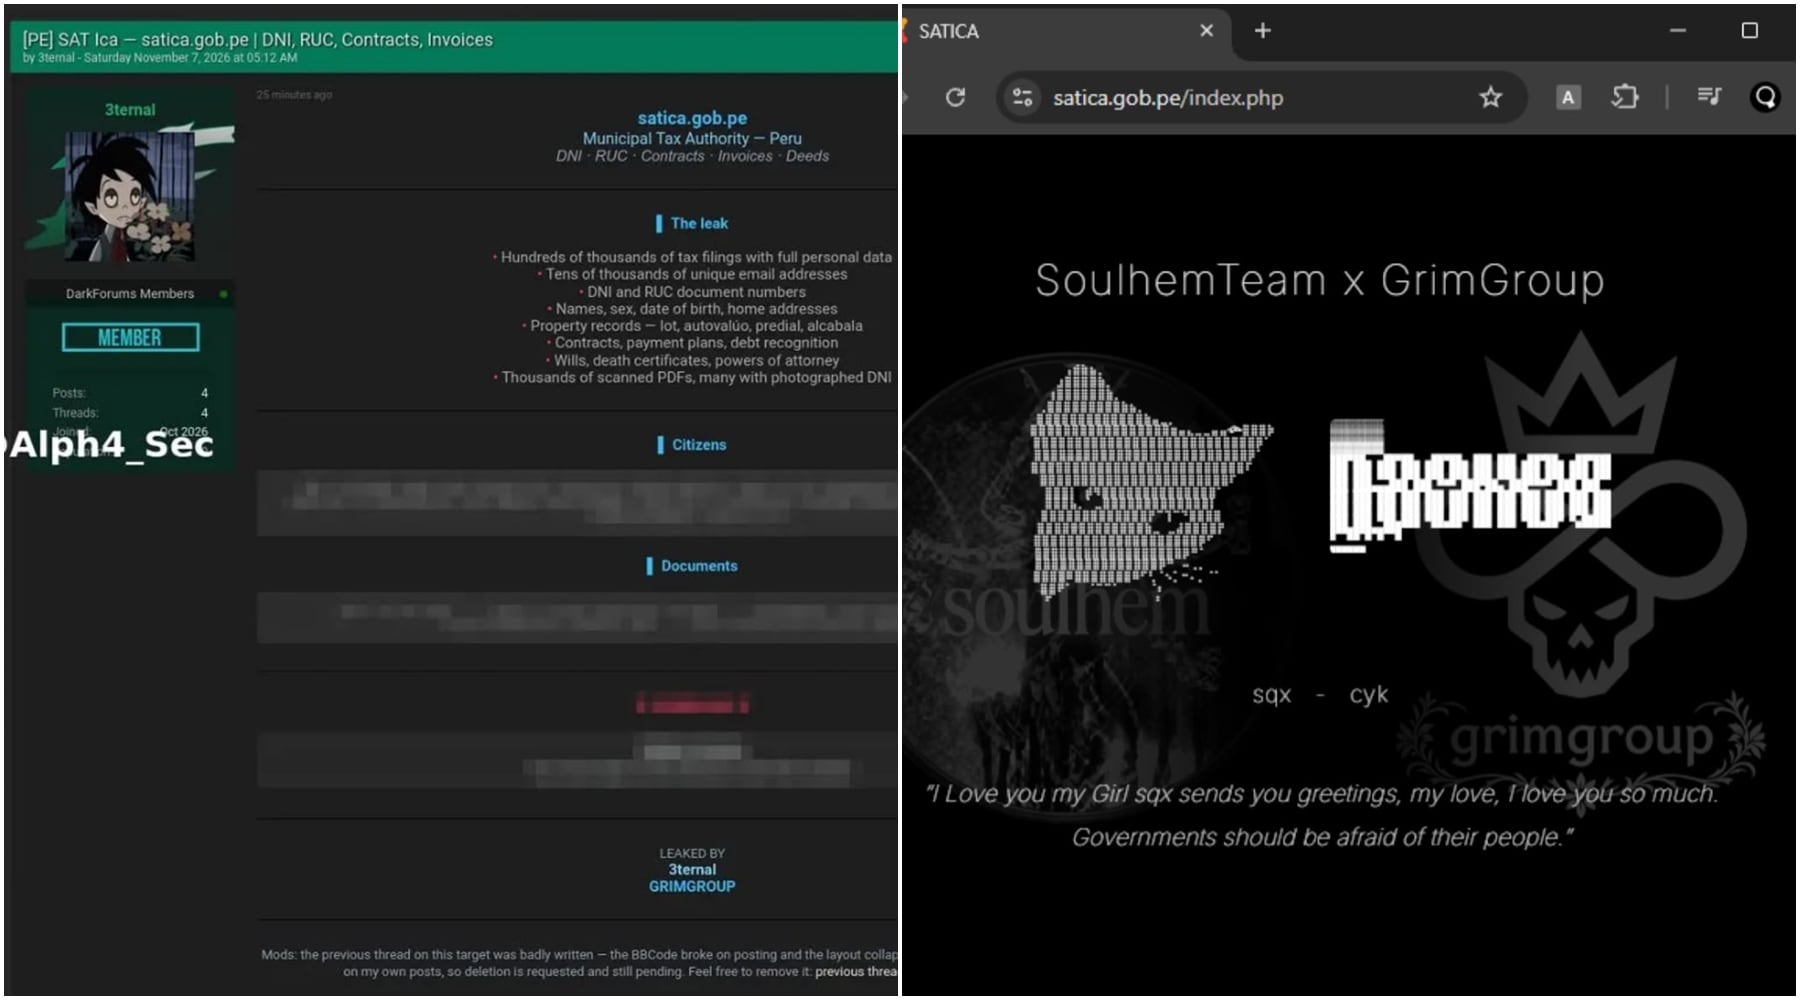
En la revisión técnica también se identificó que el subdominio pide.satica.gob.pe, relacionado con la Plataforma de Interoperabilidad del Estado, apunta a la misma dirección IP que el portal afectado.
Perea también recomendó a los contribuyentes mantenerse prevenidos ante posibles llamadas o mensajes fraudulentos que utilicen información personal para exigir pagos por supuestas deudas tributarias. La advertencia cobra especial relevancia durante la vigencia de la amnistía tributaria, establecida hasta el 30 de noviembre, periodo en el que los usuarios podrían recibir comunicaciones relacionadas con sus obligaciones.
Actualidad
NASCA: 20 AÑOS DE CÁRCEL CONTRA SUJETO QUE VIOLÓ A SU HIJASTRA CON DISCAPACIDAD MENTAL SEVERA
El abuso ocurrió en marzo de 2022, cuando la víctima se encontraba sola en su vivienda
La Fiscalía Superior Mixta Descentralizada de Nasca, bajo la dirección de la fiscal superior Mithsy Corrales Carpio, logró que se confirme la sentencia de 20 años de pena privativa de la libertad, con carácter de efectiva, contra Mario Raúl Denegri Rodríguez. El procesado fue hallado responsable del delito contra la libertad sexual, en la modalidad de violación de persona en incapacidad de dar su libre consentimiento, en agravio de su hijastra de 36 años.
Grave delito
Durante la audiencia de segunda instancia, el fiscal adjunto superior Luis Mansilla Velásquez sustentó la posición acusadora rebatiendo de manera integral los argumentos expuestos por la defensa. La representación del Ministerio Público fundamentó la solidez de las pruebas presentadas en el juicio oral y demostró ante la Sala de Apelaciones de Nasca que el agresor instrumentalizó la discapacidad mental severa de la víctima, logrando que el tribunal desestimara el recurso de apelación de forma unánime.
La investigación previa en primera instancia estuvo conducida por el fiscal provincial Dr. José Alejandro Meléndez Curasi, quien consiguió la condena inicial el 30 de enero de 2025. En dicha etapa se acreditó la responsabilidad del imputado mediante elementos clave como el testimonio de la víctima en Cámara Gesell, diversas pericias psicológicas y el certificado oficial de discapacidad emitido por el Ministerio de Salud.
Los hechos materia de condena ocurrieron durante la noche del 7 de marzo de 2022 en el distrito de Nasca. El agresor aprovechó que la víctima retornaba de su jornada laboral y se encontraba sola en el inmueble familiar para conducirla con engaños hasta su habitación, lugar donde consumó el abuso sexual.
El sentenciado es expareja de la madre de la agraviada y convivió en el mismo domicilio por más de 20 años. Dicha convivencia le permitía conocer detalladamente el estado de vulnerabilidad y el retraso mental que padece la víctima,condición de la cual se valió para cometer el delito.
La resolución judicial ratifica la pena efectiva que Mario Raúl Denegri Rodríguez deberá cumplir en el penal correspondiente, concluyendo la instancia de apelación abierta por la defensa del imputado.
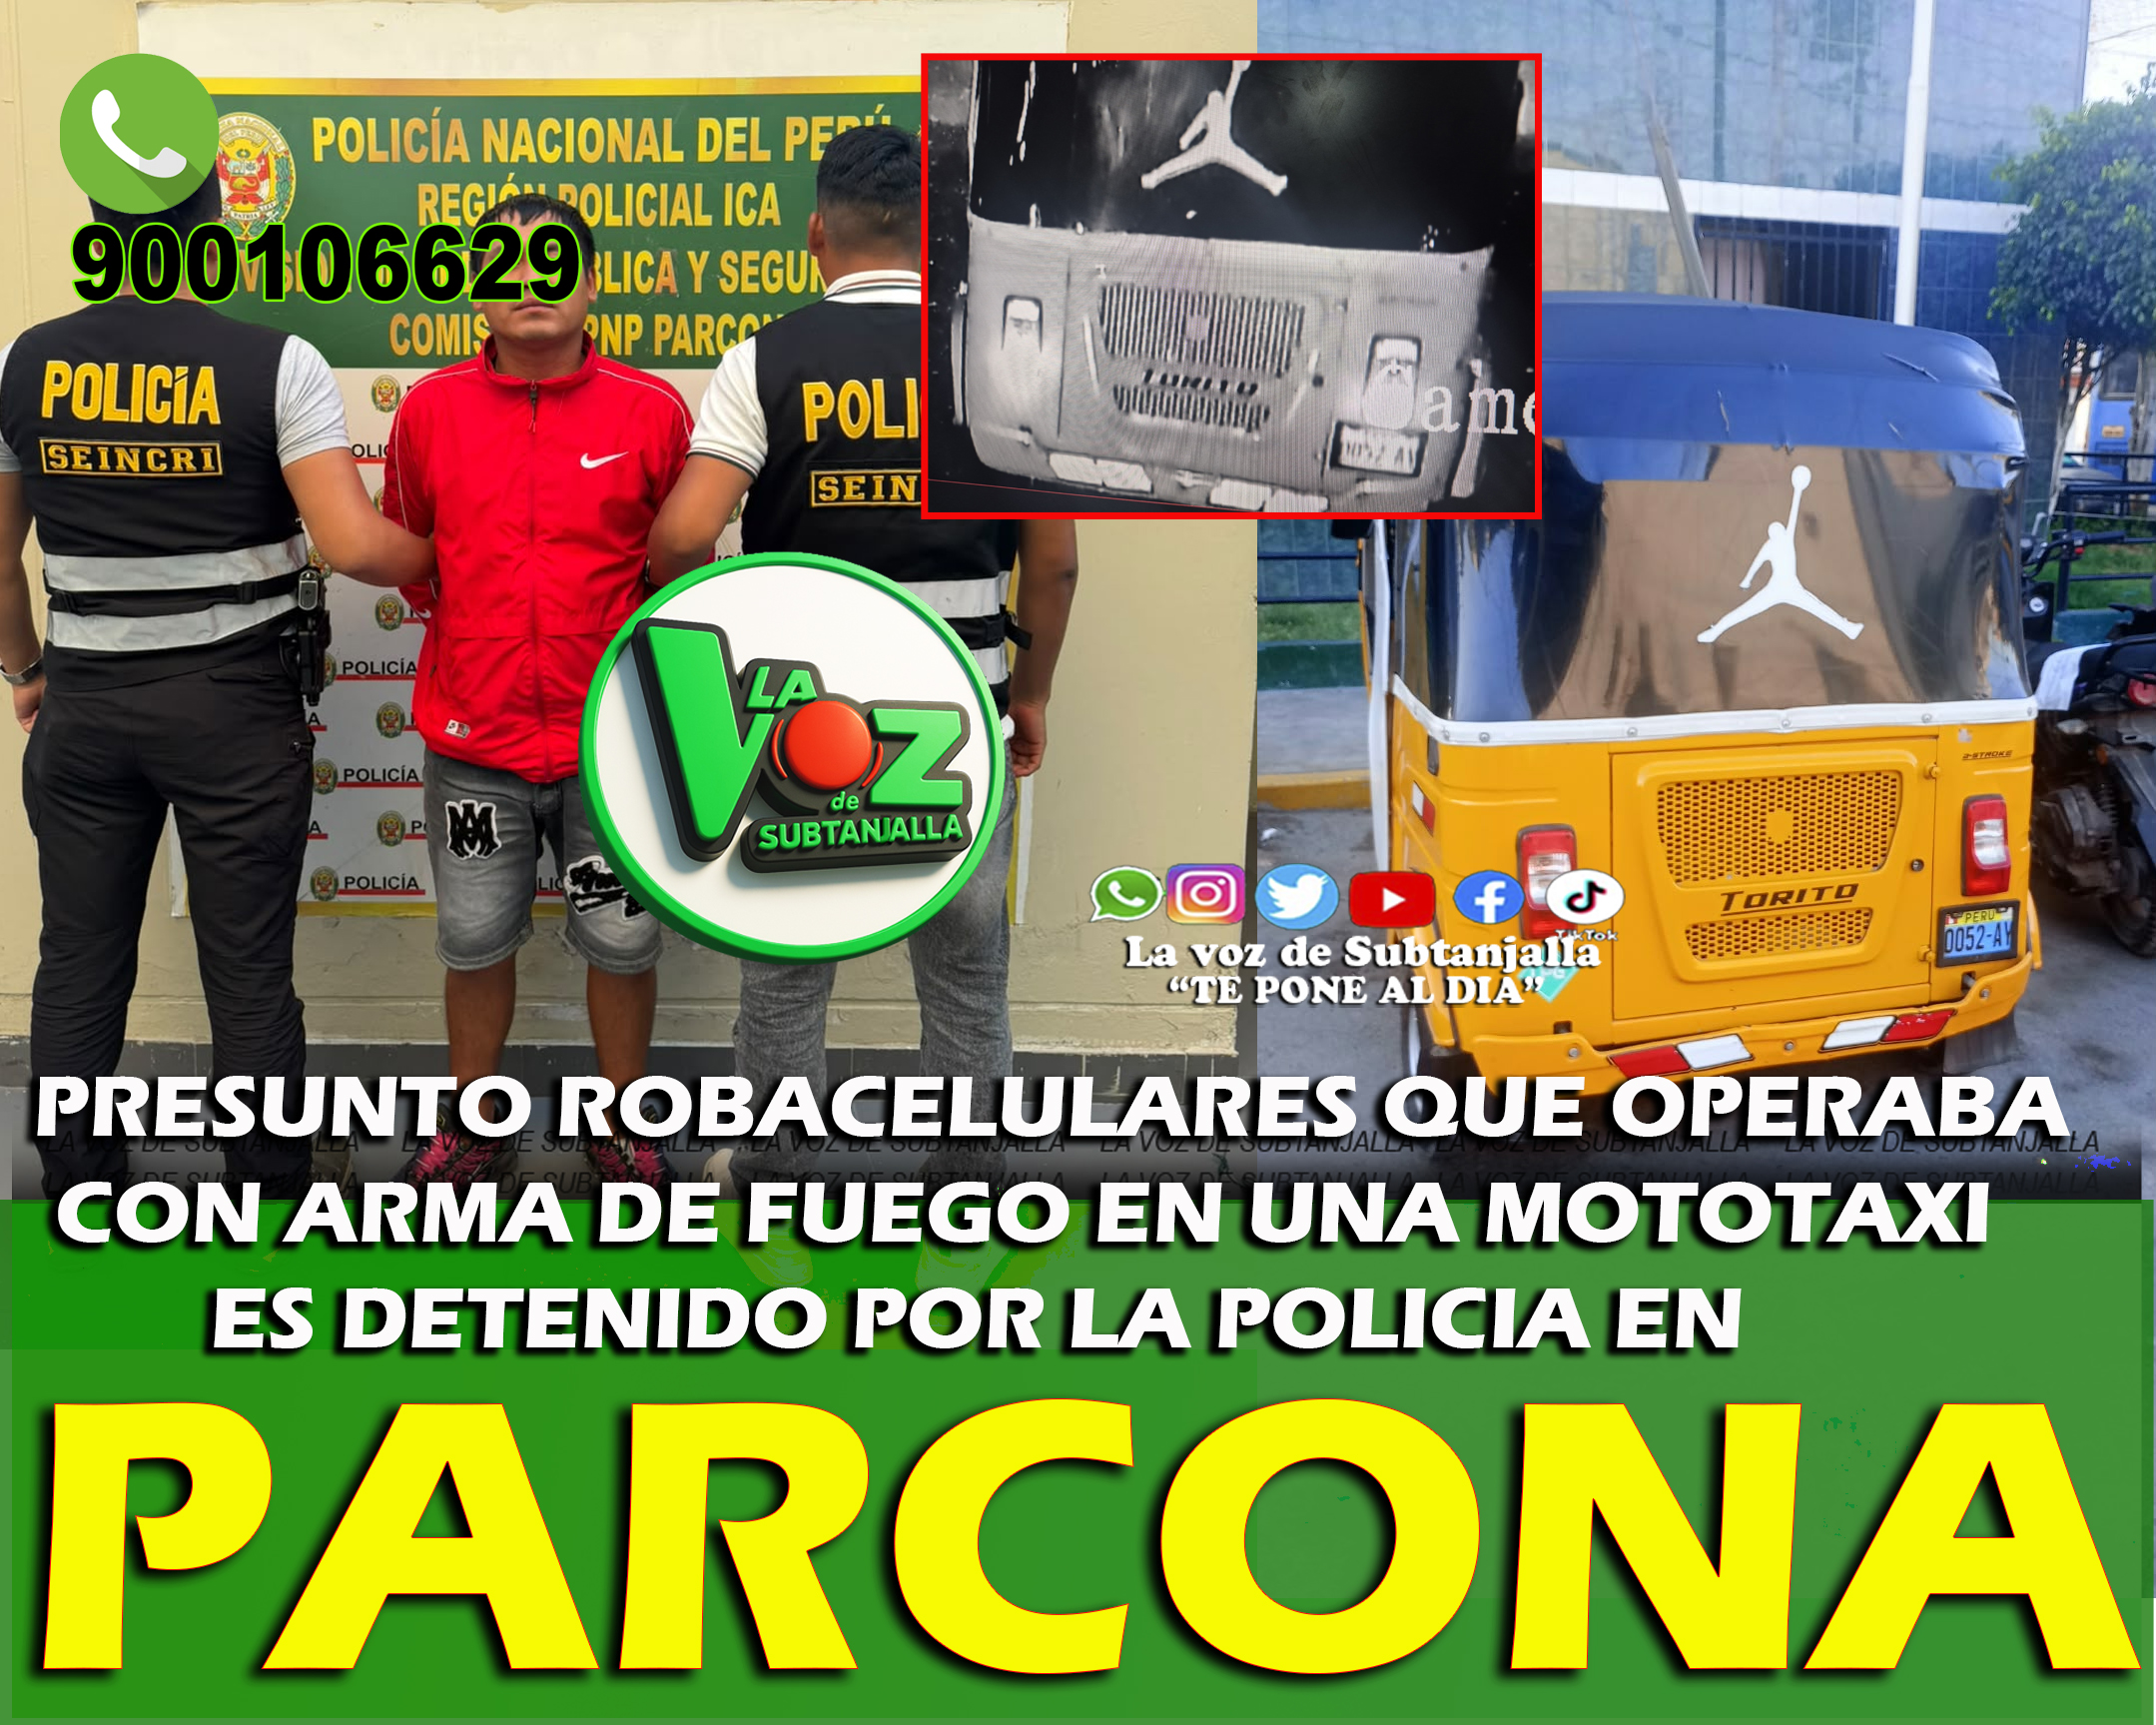
 Un sujeto identificado como Alex Quispe Cabrera (29) fue detenido por la Policía Nacional en el distrito de Parcona, tras ser señalado como presunto autor del robo de celulares a jóvenes universitarias.


PÁGINA DEL SAT ICA ES VULNERADA POR HACKERS Y GERENTE ASEGURA QUE LA BASE DE DATOS ESTÁ INTACTA

NASCA: 20 AÑOS DE CÁRCEL CONTRA SUJETO QUE VIOLÓ A SU HIJASTRA CON DISCAPACIDAD MENTAL SEVERA

ROBA CELULARES ES DETENIDO TRAS SER CAPTURADO POR LA PNP TRAS ROBÓ A UNIVERSITARIA
-

 ActualidadHace 12 meses
IDENTIFICAN A JOVEN ARROLLADO EN BARRIO CHINO
-

 ActualidadHace 9 meses
Trágico accidente vehicular en Pozo Santo: Ex alcalde de Parcona fallece y dos ocupantes resultan heridos
-

 ActualidadHace 2 años
HOMBRE MUERE ATRAPADO EN SU VEHICULO EN ACCIDENTE EN SANTA CRUZ -PALPA
-

 ActualidadHace 2 años
ASESINAN A DOS HOMBRES EN EL PARQUE MIGUEL GRAU DE PARCONA Y DEJAN A UNO GRAVE
-

 ActualidadHace 12 meses
IRRESPONSABLE CHOFER ARROLLA Y MATA A CONOCIDO ENTRENADOR DE FUTBOL DE MENORES DE LA LIGA DE ICA
-

 ActualidadHace 1 año
Accidente de Tránsito en la Ruta a Fundo Agrolatina: Un Muerto y Varios Heridos
-

 ActualidadHace 2 años
POLICIA DETIENE A PRESUNTA MADRE QUE HABRIA ARROJADO A RECIEN NACIDO A ACEQUIA.
-

 ActualidadHace 11 meses
MUEREN TRES VECINOS DE DISTRITOS DEL SUR DE LA CIUDAD Y UNA SE ENCUENTRA MUY GRAVE